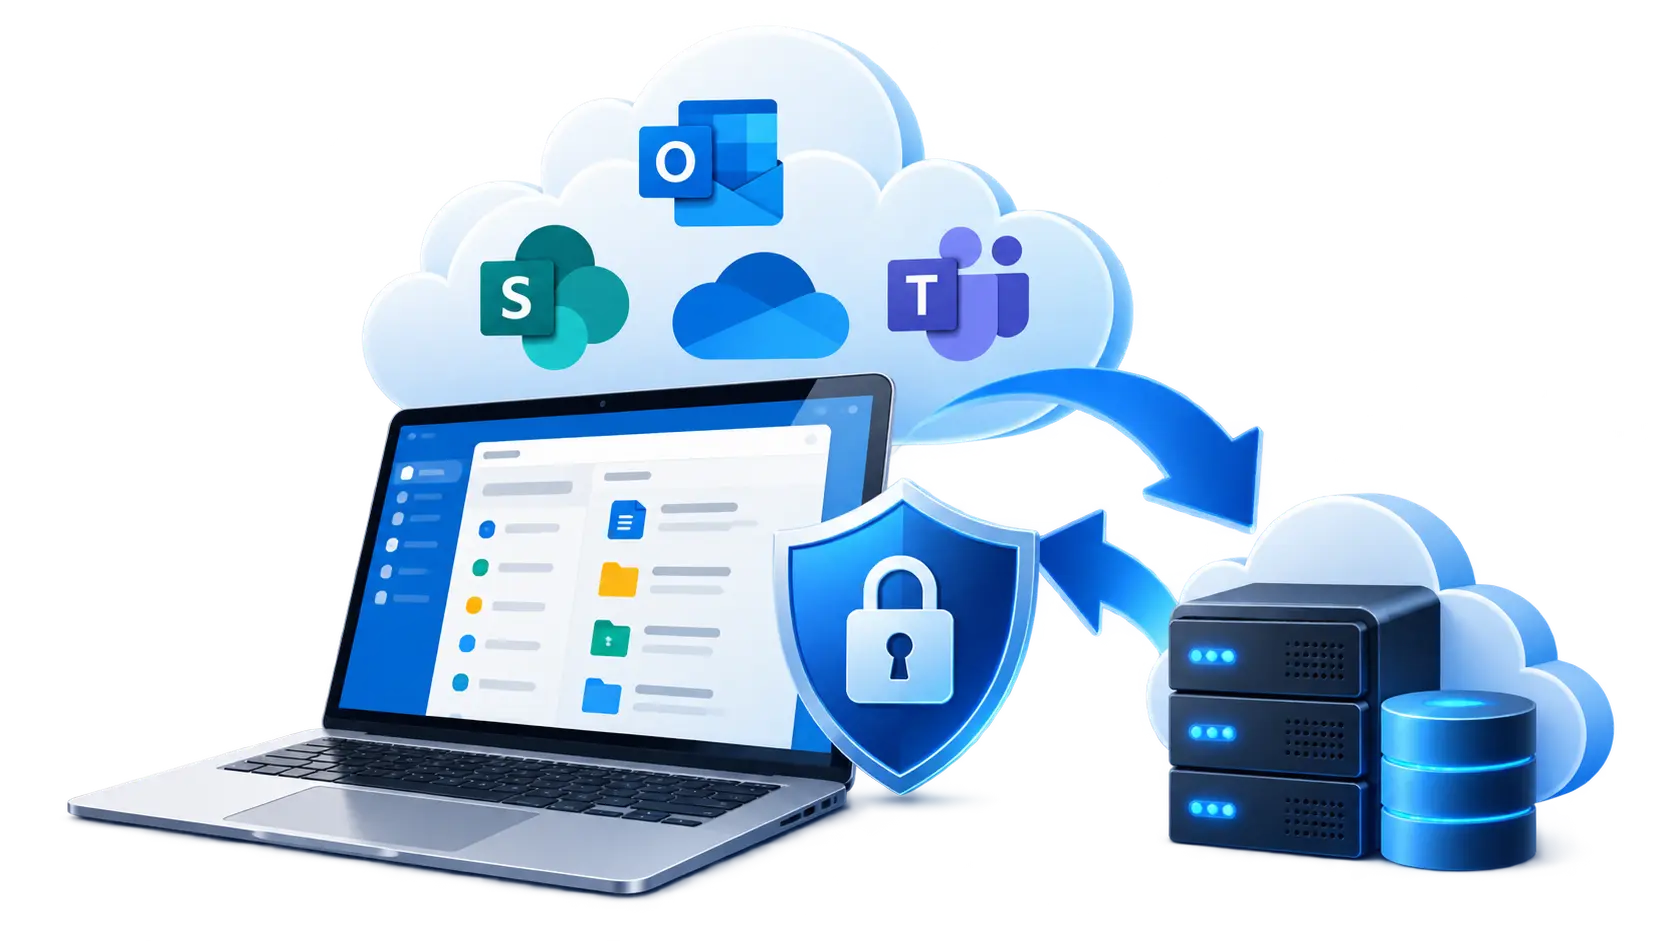
Trabajar con Microsoft 365 reduce muchos riesgos operativos: el correo está en Exchange Online, los documentos pueden vivir en OneDrive o SharePoint y existen mecanismos de versiones, elementos eliminados y retención. El error aparece cuando se confunde esa disponibilidad con una estrategia completa de copia de seguridad.
La pregunta correcta no es si Microsoft protege su infraestructura. La pregunta es si la empresa puede recuperar el dato concreto que necesita, del momento que necesita y dentro del plazo que necesita cuando se produce un borrado, un ransomware, una cuenta comprometida o un error administrativo.
Por eso Microsoft 365 debe formar parte de la estrategia, pero conviene analizarlo junto con las copias de seguridad para empresas y el resto de sistemas donde se almacena información.
1. Qué aporta Microsoft 365 de forma nativa
Microsoft 365 incorpora varias capas que ayudan a recuperar información: papelera, versiones de archivos, retención según servicio y configuración, restauración y herramientas administrativas. Además, Microsoft dispone actualmente de un producto específico, Microsoft 365 Backup, para crear puntos de recuperación de Exchange Online, OneDrive y SharePoint.
Eso demuestra una diferencia importante: retener o versionar no es exactamente lo mismo que disponer de una política de backup diseñada para el negocio.
2. Un borrado sincronizado también puede propagarse
Cuando OneDrive sincroniza carpetas, una acción del usuario puede propagarse entre el equipo y la nube. Las papeleras y el historial de versiones ayudan, pero no deberían ser la única barrera.
Hay escenarios en los que interesa disponer de otra copia independiente:
- borrado masivo accidental;
- ransomware que modifica o cifra gran cantidad de archivos;
- cuenta comprometida con permisos suficientes;
- eliminación de usuarios;
- necesidad de recuperar un estado antiguo;
- errores de configuración o administración.
3. Correo: conservar mensajes no significa tener un backup independiente
Exchange Online incorpora recuperación y retención, pero la política adecuada depende de cuánto tiempo necesita la empresa conservar y restaurar correo, calendarios y contactos. Una empresa que depende del correo para presupuestos, pedidos o comunicaciones críticas debería documentar su objetivo de recuperación.
Cuando el correo es un activo esencial, conviene combinar autenticación fuerte —por ejemplo MFA— con una estrategia de protección del contenido.
4. OneDrive no debería convertirse en el único archivo de la empresa
OneDrive es muy útil para archivos de usuario y sincronización, pero no conviene que cada empleado decida por su cuenta qué información corporativa vive únicamente en su espacio personal.
La documentación compartida debería organizarse con permisos, ubicaciones y responsables claros. SharePoint, un servidor o un NAS empresarial pueden formar parte del diseño según el tipo de empresa.
5. SharePoint: colaboración y recuperación son necesidades distintas
SharePoint facilita trabajar sobre bibliotecas compartidas, controlar versiones y centralizar documentación. Aun así, antes de llamarlo “backup” hay que responder varias preguntas:
- ¿cuánto tiempo debe poder retrocederse?
- ¿qué ocurre si se elimina un sitio o una gran estructura de carpetas?
- ¿quién puede restaurar?
- ¿cuánto tardaría la recuperación?
- ¿existe una copia fuera del mismo entorno lógico?
6. La copia independiente reduce dependencias
Una estrategia madura evita que todos los mecanismos de recuperación dependan de la misma cuenta administrativa, del mismo proveedor o de la misma configuración.
Eso no implica abandonar Microsoft 365. Significa añadir una capa de recuperación acorde con la importancia de los datos.
7. Qué debería documentar una pyme
Para cada servicio conviene registrar:
- qué información se protege;
- frecuencia o puntos de recuperación;
- tiempo de conservación;
- quién puede restaurar;
- dónde se conserva la copia;
- qué credenciales protegen el sistema;
- cuándo se probó por última vez una restauración.
La regla 3-2-1 que explicamos en nuestra guía de copias de seguridad empresariales sigue siendo una buena referencia conceptual: varias copias, medios o ubicaciones diferenciadas y al menos una protección separada de la operación diaria.
8. Backup sin prueba de restauración es una promesa
El objetivo no es que una consola diga “correcto”. Hay que poder recuperar un archivo, un buzón o una carpeta cuando realmente haga falta. Las pruebas periódicas detectan credenciales caducadas, permisos incorrectos, copias incompletas y tiempos de restauración demasiado largos.
9. Qué solución necesita cada empresa
No todas las pymes necesitan la misma arquitectura. Algunas trabajan casi por completo en Microsoft 365; otras combinan nube, NAS, servidor local, programas de gestión y puestos con datos locales.
Por eso conviene revisar el conjunto dentro de un mantenimiento informático empresarial: ubicación de datos, usuarios, permisos, nube, almacenamiento local y restauración.
10. Microsoft 365 sí puede formar parte de un sistema de backup sólido
El mensaje no es que Microsoft 365 sea inseguro ni que carezca de recuperación. Al contrario: dispone de herramientas nativas y de Microsoft 365 Backup. Lo importante es no asumir que contratar correo y almacenamiento resuelve automáticamente todos los escenarios de pérdida de información.
Una buena política define qué se recupera, desde cuándo, en cuánto tiempo y quién puede hacerlo.
Fuentes oficiales
Microsoft documenta las funciones y puntos de recuperación de Microsoft 365 Backup y el proceso de restauración de datos.