Una contraseña puede ser larga, única y estar bien gestionada, pero sigue siendo un único secreto. Puede acabar expuesta por phishing, malware, una filtración o un error del usuario.
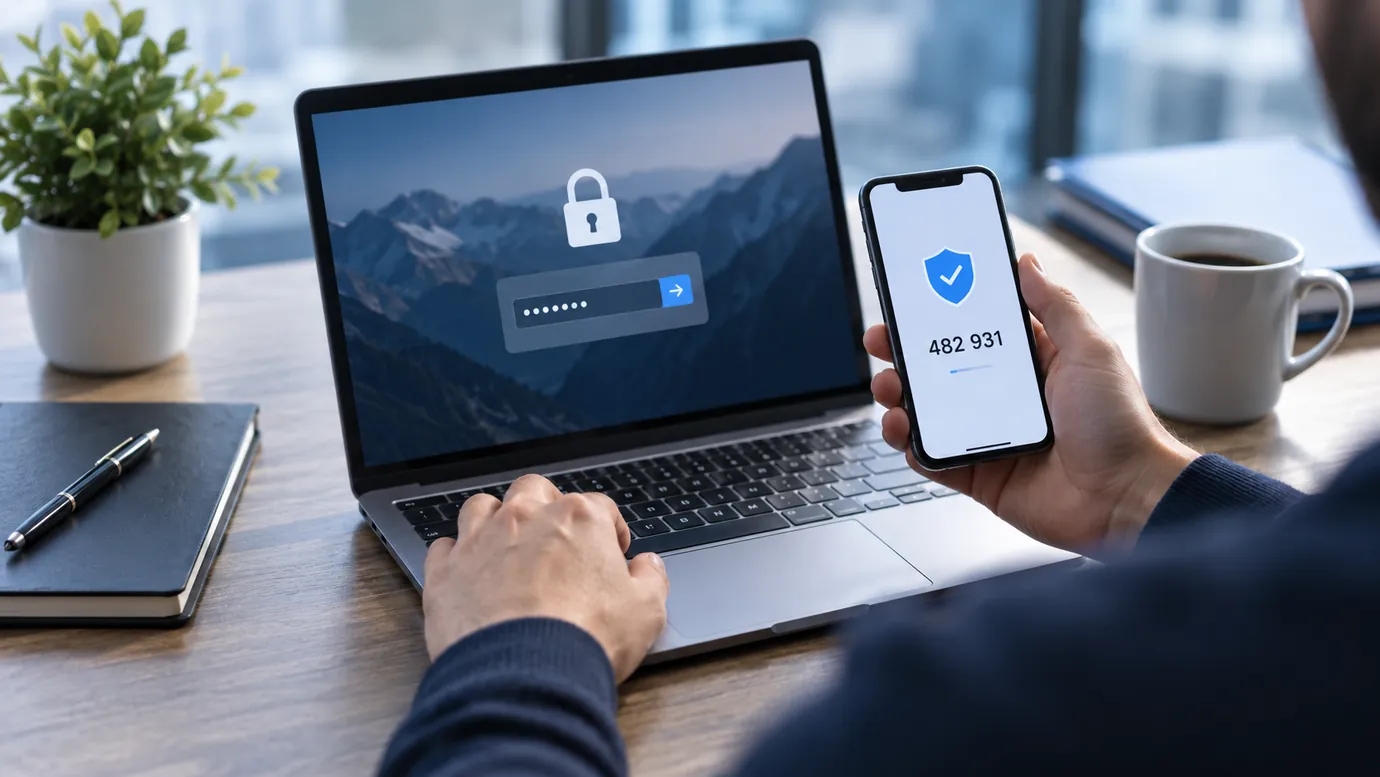
La autenticación multifactor (MFA) añade otra comprobación antes de permitir el acceso. Puede ser una aplicación, un dispositivo, una llave de seguridad o biometría según el servicio.
Para una empresa, su valor está en reducir la probabilidad de que una contraseña robada sea suficiente para entrar en el correo, la nube, una VPN o una cuenta administrativa.
Es una medida especialmente relevante dentro de una estrategia de ciberseguridad para empresas.
1. Qué protege realmente el MFA
Si un empleado introduce su contraseña en una página falsa, un atacante puede intentar usarla.
Con MFA necesita otra prueba.
Eso no hace la cuenta invulnerable, pero dificulta muchos accesos basados únicamente en credenciales filtradas.
El objetivo es que una contraseña comprometida no equivalga automáticamente a una cuenta comprometida.
2. Dónde activarlo primero
Conviene priorizar:
- correo corporativo;
- Microsoft 365 o Google Workspace;
- administradores;
- VPN;
- acceso remoto;
- hosting;
- backups;
- gestores de contraseñas;
- cloud;
- facturación;
- redes sociales.
Las cuentas administrativas tienen especial impacto.
3. Métodos de segundo factor
Aplicación autenticadora
Genera códigos temporales o solicitudes.
Notificación push
Es cómoda, pero el usuario no debe aprobar avisos que no haya iniciado.
SMS
Puede ser mejor que no tener segundo factor, aunque tiene limitaciones.
Llaves de seguridad
Los mecanismos FIDO2 pueden ofrecer una protección fuerte para cuentas críticas.
Passkeys
Cuando el servicio lo permite, reducen la dependencia de contraseñas tradicionales.
La elección depende del proveedor y del riesgo.
4. MFA no significa pedir códigos todo el día
Una configuración mal ajustada genera rechazo.
Hay que definir:
- sesiones;
- dispositivos;
- políticas más estrictas para administradores;
- revisión de accesos.
El objetivo es seguridad sin convertir el trabajo cotidiano en un obstáculo constante.
5. Empezar por un piloto
Antes de activar MFA a toda la plantilla, prueba varios perfiles:
- administración;
- dirección;
- oficina;
- teletrabajo;
- móvil corporativo.
Así aparecen problemas como aplicaciones antiguas, cuentas compartidas o falta de métodos de recuperación.
6. Cuentas compartidas
Si varias personas usan el mismo usuario, ¿quién recibe el segundo factor?
Siempre que sea posible, cada persona debería tener su propia cuenta.
Eso facilita revocar accesos, aplicar MFA y registrar actividad.
7. Preparar la recuperación
Una cuenta puede quedar bloqueada por cambio de teléfono, avería o pérdida.
Según el servicio pueden existir:
- códigos de recuperación;
- segundo dispositivo;
- varias llaves;
- cuenta de emergencia;
- recuperación del proveedor.
No conviene guardar el único código dentro del mismo móvil que actúa como segundo factor.
8. Evitar una única cuenta administrativa
Si toda la infraestructura depende de un único administrador, perder el acceso puede ser una emergencia.
Conviene disponer de redundancia controlada, credenciales seguras y procedimientos claros.
9. MFA en acceso remoto y VPN
Los accesos externos tienen especial exposición.
El segundo factor debería combinarse con una configuración correcta del acceso remoto cifrado.
MFA no arregla un servicio mal publicado en Internet. También hay que revisar puertos, VPN, actualizaciones, permisos y registros.
10. Fatiga de notificaciones
Un atacante que conoce la contraseña puede provocar muchas solicitudes push.
La regla debe ser sencilla: si no acabas de iniciar sesión, no apruebes la solicitud.
Si aparecen avisos inesperados, conviene cambiar la contraseña y revisar la actividad.
11. El móvil también forma parte de la seguridad
Si el teléfono contiene el autenticador, importa su protección:
- bloqueo;
- biometría o PIN;
- actualizaciones;
- cifrado;
- recuperación.
12. MFA y phishing
MFA reduce el valor de una contraseña robada, pero no elimina la ingeniería social.
Debe acompañarse de:
- protección del correo;
- formación;
- actualización;
- protección endpoint;
- revisión de accesos.
Las medidas técnicas de seguridad funcionan mejor cuando se combinan.
13. Despliegue práctico
Un orden razonable es:
- inventariar servicios;
- identificar administradores;
- eliminar cuentas compartidas;
- elegir métodos;
- preparar recuperación;
- piloto;
- correo y nube;
- VPN y accesos remotos;
- cuentas administrativas;
- documentar altas y bajas.
14. Checklist
La empresa debería saber:
- qué servicios admiten MFA;
- si está activo en administradores;
- si correo y VPN lo utilizan;
- si existen cuentas compartidas;
- cómo se recupera un usuario;
- dónde están los códigos;
- cómo se eliminan accesos al salir un empleado.
15. Una capa sencilla con mucho valor
MFA no sustituye a actualizaciones, backups ni una red bien configurada. Pero añade una barrera importante frente al robo de credenciales.
Satempresas puede revisar cuentas y accesos dentro de un servicio de ciberseguridad para empresas en Málaga.