Seguridad para Sistemas TPV en Málaga
Protección de datos, seguridad de red, control de accesos y defensa frente a fallos y manipulaciones.
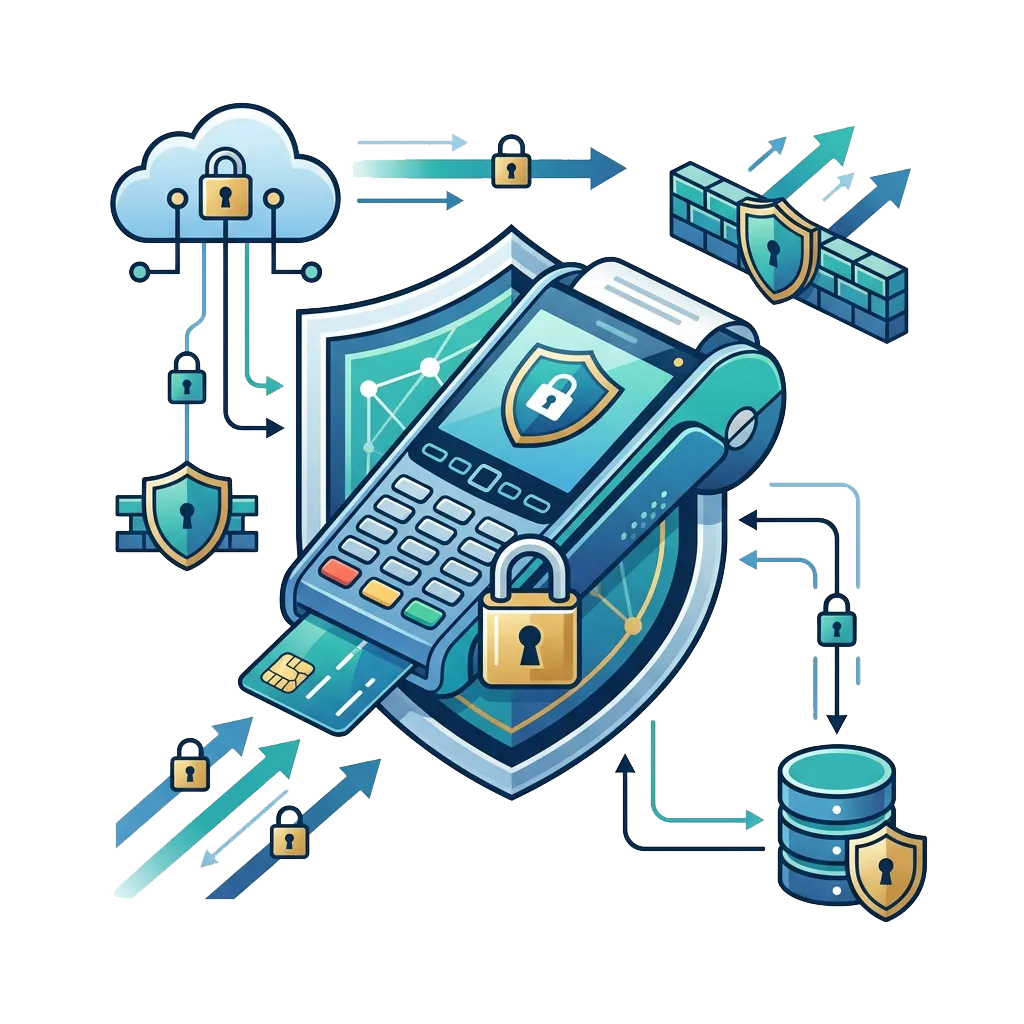
Seguridad para TPV: proteger la caja, los datos y la continuidad del negocio
El puesto de venta concentra tareas sensibles: cobros, usuarios, movimientos de caja, catálogo y, en ocasiones, datos de clientes y empleados. Un fallo puede interrumpir la actividad o dejar información expuesta. La seguridad no depende de un único antivirus, sino de cómo se configuran los equipos, los permisos, la red y las copias.
Satempresas revisa el sistema TPV y sus conexiones para identificar riesgos razonables según el negocio. Podemos separar la red de invitados, limitar accesos, planificar actualizaciones, proteger el soporte remoto y comprobar si el procedimiento de restauración funciona.
Ninguna configuración elimina todos los incidentes ni garantiza servicio permanente. El resultado buscado es reducir exposición, detectar problemas a tiempo y disponer de un plan claro de recuperación ante fallos, accesos indebidos o pérdida de información.
¿Por qué es necesaria la seguridad en un TPV?
La seguridad de un TPV afecta tanto a la confidencialidad como a la exactitud de las ventas. También importa la disponibilidad: un comercio debe saber qué hacer si no puede imprimir, si falla el servidor o si se interrumpe la red.
- Acceso indebido: cuentas compartidas, contraseñas expuestas o sesiones abiertas fuera del horario.
- Errores y manipulaciones: cambios no autorizados en artículos, descuentos, impuestos o cierres de caja.
- Pérdida de información: avería, ransomware, copias incompletas o fallos al sincronizar.
- Interrupciones: equipos sin mantenimiento, puntos únicos de fallo y acceso remoto inseguro.
- Privacidad: exposición de datos personales de clientes o trabajadores sin necesidad operativa.
Un análisis útil distingue la probabilidad y el impacto de cada incidente. No todos los comercios requieren las mismas medidas ni el mismo presupuesto.
Tipos de seguridad para sistemas TPV
2.1. Protección de datos y copias
Se determinan qué registros son necesarios, dónde se almacenan y quién accede a ellos. Las copias de seguridad deben tener periodicidad, protección frente a alteraciones y pruebas reales de restauración.
2.2. Red del puesto de venta
Cuando el entorno lo requiere, el TPV se separa de Wi-Fi de clientes y dispositivos no relacionados. Se revisan router, firewall, puertos abiertos y conectividad con el servidor; segmentar ayuda, pero requiere reglas bien configuradas.
2.3. Usuarios y permisos
Cada trabajador debería disponer de un acceso adecuado a su función cuando el sistema lo permita. Se definen autorizaciones para descuentos, anulaciones, exportaciones y administración, y un procedimiento para desactivar cuentas.
2.4. Equipo y actualizaciones
El sistema operativo, programa, controladores y firmware deben mantenerse dentro de versiones compatibles. Las actualizaciones se planifican fuera de las horas críticas y con posibilidad de revertir si interfieren con impresoras o dispositivos.
2.5. Acceso remoto y proveedores
El soporte remoto se limita a técnicos autorizados, con autenticación robusta y registro cuando sea viable. Si el proveedor trata datos personales por cuenta del negocio, corresponde valorar un contrato de encargado conforme al artículo 28 RGPD.
Funciones avanzadas de seguridad TPV
Además de controles básicos, algunos negocios necesitan medidas adicionales por el número de puestos, el volumen de operaciones o la exposición de la red.
- Cuentas administrativas diferenciadas de las cuentas de caja.
- Autenticación multifactor para acceso remoto y servicios de administración cuando esté disponible.
- Política de parches y ventanas de mantenimiento compatibles con el fabricante.
- Registro de cambios importantes y revisión de usuarios con privilegios.
- Prueba de restauración de una muestra de datos, no solo aviso de copia completada.
- Comprobación de conexiones con datáfonos y proveedores sin almacenar datos sensibles de tarjeta en el TPV.
- Plan escrito de respuesta: a quién avisar, cómo aislar el puesto y cómo recuperar el servicio.
En entornos con terminales bancarios, las obligaciones sobre pagos dependen del adquirente, del servicio y del alcance de los sistemas. La revisión informática no sustituye las certificaciones o validaciones que correspondan al proveedor de pagos.
Procedimiento técnico de implementación de seguridad TPV
4.1. Inventario y mapa de acceso
Revisamos terminales, versión del programa, cuentas, router, servidores, conexiones remotas y terceros. Identificar qué está realmente conectado suele revelar riesgos que una lista genérica pasaría por alto.
4.2. Priorización de medidas
Distinguimos cambios urgentes de mejoras planificables. Se evita aplicar reglas que bloqueen ventas sin una prueba previa; las decisiones se documentan con su alcance.
4.3. Configuración y endurecimiento
Aplicamos permisos, contraseñas, aislamiento y controles de acceso compatibles con el programa. Se deshabilitan servicios que no son necesarios sin interferir con caja, impresoras y cierre diario.
4.4. Copias y recuperación
Comprobamos ubicación, frecuencia, credenciales y retención de copias. Se valida un procedimiento de recuperación y se documenta qué puede restaurarse y con qué limitaciones.
4.5. Pruebas operativas
Simulamos, con autorización y de manera controlada, escenarios de desconexión o fallo. También verificamos que ventas, devoluciones, impresión y usuarios sigan funcionando tras la intervención.
4.6. Seguimiento y soporte
Definimos revisiones, responsables y contacto ante incidencias. Las actualizaciones y tareas recurrentes se incorporan al mantenimiento TPV cuando están contratadas.
Servicios incluidos por Satempresas
El alcance depende del diagnóstico y de los acuerdos con el negocio. Una propuesta puede abarcar la configuración de un puesto o un conjunto de terminales conectados con servidores y redes corporativas.
- Revisión de usuarios, permisos y contraseñas administrativas.
- Configuración de firewall, red y acceso remoto.
- Evaluación de actualizaciones y compatibilidad con el software TPV.
- Comprobación de copias y procedimientos de recuperación.
- Recomendaciones documentadas para el personal y los responsables.
- Coordinación técnica con el fabricante del programa y con el proveedor del datáfono cuando sea necesario.
Si la intervención implica tratar datos personales por cuenta del cliente, se revisan las responsabilidades y condiciones contractuales aplicables. El objetivo es reducir riesgos sin atribuir a un software o equipo garantías de seguridad absoluta.
Escenarios orientativos de aplicación
6.1. Caja con cuentas compartidas
Escenario orientativo: varios empleados usan la misma contraseña. Se valora implantar usuarios distintos y restringir anulaciones o exportaciones para poder atribuir cambios.
6.2. Local con Wi-Fi de invitados
Escenario orientativo: caja y clientes comparten red. Se estudia segmentar el tráfico y autorizar solo las conexiones que necesita el TPV.
6.3. Error en el servidor
Escenario orientativo: un puesto deja de acceder a la base de datos. Un procedimiento de copia, inventario y restauración ensayado reduce improvisaciones.
6.4. Soporte remoto sin control
Escenario orientativo: un acceso remoto queda siempre abierto. Se sustituyen accesos permanentes innecesarios por sesiones autorizadas, protegidas y registrables.
Preguntas frecuentes
¿Un antivirus es suficiente para proteger el TPV?
No. Es una parte de la defensa, pero también importan actualizaciones, permisos, segmentación, copias recuperables y acceso remoto. Las medidas adecuadas dependen del programa y del entorno del negocio.
¿Conviene separar el TPV de la red Wi-Fi de clientes?
Generalmente es una buena medida para reducir exposición, siempre que se configuren correctamente las comunicaciones necesarias. Se estudia la topología, el router y los periféricos antes de aplicar cambios.
¿Todos los empleados deben tener el mismo acceso?
No es recomendable. Si el software admite roles, se diferencian ventas, devoluciones, descuentos, informes y administración. Así se reduce el riesgo de cambios accidentales o no autorizados.
¿Qué ocurre si entra ransomware en el ordenador de caja?
Conviene aislar el equipo afectado y preservar evidencias, sin intentar restauraciones improvisadas que sobrescriban datos. La recuperación dependerá de la arquitectura, el alcance del incidente y la disponibilidad de copias independientes y verificadas.
¿El TPV puede guardar los datos de las tarjetas bancarias?
La captura y el tratamiento de información sensible de pago deben quedar en los sistemas autorizados del proveedor de pagos. La integración con datáfonos se revisa con el proveedor; no se deben conservar PIN ni códigos de seguridad en el software de caja.
¿Es obligatoria una copia de seguridad diaria?
No existe una frecuencia universal válida para todos los TPV. Debe decidirse según el volumen de ventas y la pérdida asumible. Lo esencial es contar con copias protegidas y probar la restauración.
¿Necesito contrato de encargado con el técnico?
Cuando un proveedor trata datos personales por cuenta del negocio, puede actuar como encargado y ser necesario el contrato del artículo 28 RGPD. No se presume para cualquier reparación sin acceso o tratamiento de datos.
¿Garantizáis que nunca habrá incidentes?
No se puede garantizar riesgo cero. Podemos revisar controles, aplicar mejoras acordadas y ayudar a establecer procedimientos de detección y recuperación, con límites y responsabilidades descritos en el presupuesto.
Reducir exposición en el puesto de venta
Usuarios y tareas
Cada persona debe disponer de los permisos que necesita, separando venta de configuración y administración cuando el programa lo permita. Cuentas compartidas y accesos remotos permanentes dificultan atribuir cambios. Se revisa cómo dar de baja a usuarios y quién puede exportar información o modificar tarifas y existencias.
Red y soporte remoto
La conectividad del TPV se diferencia de la red de invitados y de otros usos ajenos al negocio. El acceso de soporte debe estar protegido y limitarse al alcance necesario. Si el terminal bancario es independiente, se coordina con su proveedor sin modificar funciones o configuraciones fuera del ámbito autorizado.
Recuperación ante incidentes
Las copias se protegen frente a las mismas cuentas y fallos que podrían afectar al terminal. Se comprueba la restauración y se define cómo aislar un puesto sospechoso sin destruir información útil para investigar. Seguridad del TPV, protección de datos y obligaciones de pago están relacionadas, pero una actuación técnica no acredita por sí sola todos esos cumplimientos.
¿Quieres proteger tu TPV frente a fallos, fraudes y ataques?
Solicita una revisión del TPV, sus accesos y sus copias. Te indicaremos qué medidas son prioritarias y cuáles requieren coordinación con el proveedor del software.