Entornos Aislados y Compartimentados en Málaga
Máquinas virtuales, separación de tareas y navegación aislada: protección por capas adaptada al equipo y a los riesgos reales.
Entornos aislados para separar tareas, datos y riesgos
Un entorno aislado separa una actividad de otras: por ejemplo, abrir archivos de origen desconocido, probar software, administrar servidores o acceder a información profesional sensible. La separación puede organizarse mediante máquinas virtuales, equipos independientes, perfiles controlados o segmentación de red.
En Satempresas estudiamos estas necesidades en Málaga y diseñamos una configuración proporcionada, compatible con el hardware y comprensible para quienes vayan a utilizarla. Aislar no equivale a eliminar el riesgo: los permisos, dispositivos compartidos, fallos de seguridad y acciones del usuario siguen siendo importantes. El objetivo es limitar las consecuencias de una incidencia y facilitar el mantenimiento.
Cuando procede, combinamos la compartimentación con ciberseguridad empresarial, cifrado de datos y copias de seguridad independientes.
¿Qué son los entornos aislados y compartimentados?
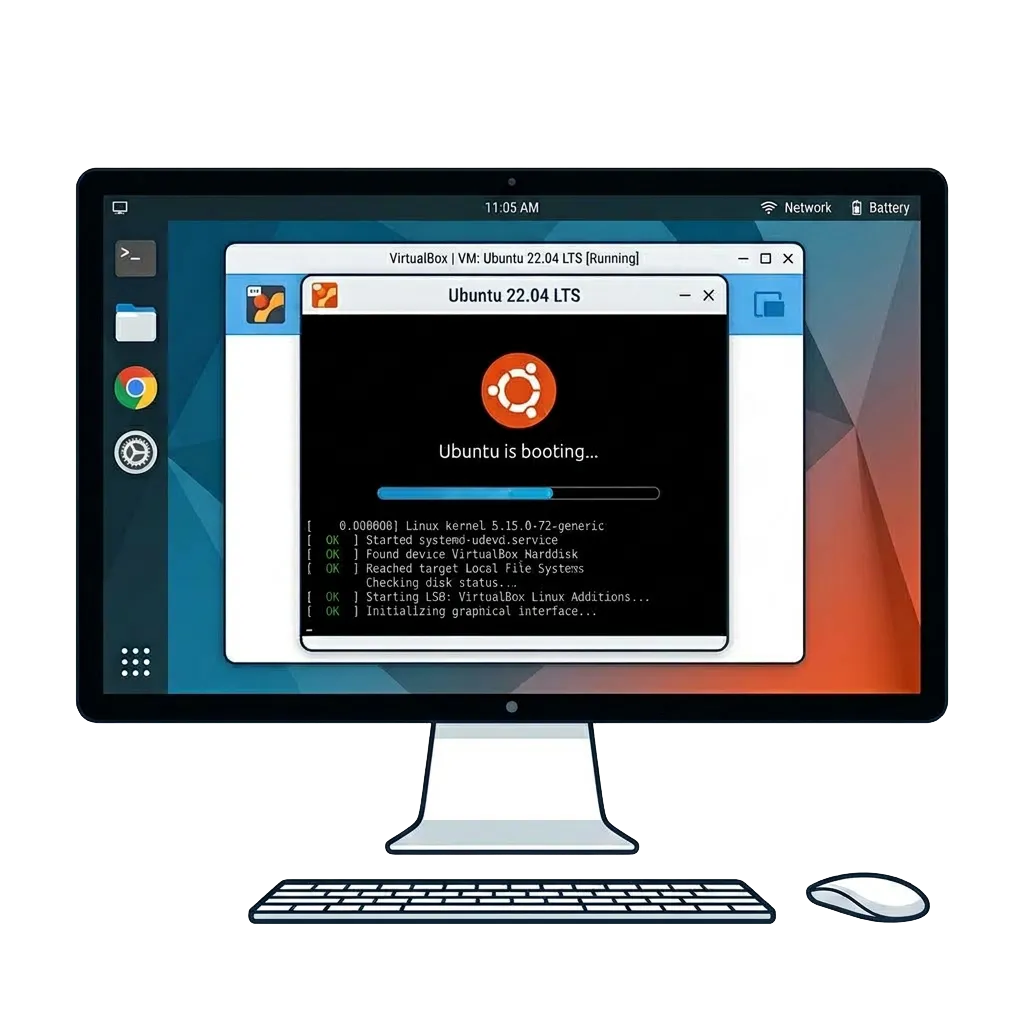
La compartimentación consiste en definir fronteras entre aplicaciones, usuarios, sistemas y redes. En una máquina virtual se ejecuta un sistema invitado sobre un hipervisor; un contenedor suele compartir el núcleo del anfitrión. Son mecanismos distintos y tienen límites de aislamiento diferentes.
Un laboratorio de pruebas puede trabajar sin acceso a documentos de clientes ni a unidades de red. Para ello deben restringirse expresamente las carpetas compartidas, el portapapeles, las conexiones de red y los dispositivos USB. Dejar esas conexiones abiertas reduce la separación que se pretende conseguir.
Máquinas virtuales
Permiten instalar sistemas invitados, controlar recursos y restaurar entornos de prueba. Requieren revisar hipervisor, actualizaciones, permisos y puntos de intercambio con el equipo principal.
Contenedores
Separan procesos y dependencias para determinados servicios, pero normalmente comparten el kernel del anfitrión. No son una sustitución automática de una máquina virtual para software de alto riesgo.
Equipos y redes separadas
Para tareas especialmente sensibles puede ser preferible utilizar otro dispositivo o una red segregada, evitando accesos que conecten ambos entornos de manera innecesaria.
Sistemas operativos orientados a compartimentación
Qubes OS es un ejemplo de diseño por compartimentos: separa actividades en dominios virtualizados. Su elección exige comprobar compatibilidad de hardware, necesidades de gráficos y periféricos, curva de aprendizaje y mantenimiento. No es necesariamente la mejor opción para todos los puestos.
En otros casos resulta más práctico usar máquinas virtuales con Hyper-V, KVM u otra plataforma compatible sobre un sistema habitual. Se pueden separar tareas de administración, navegación, desarrollo o pruebas sin sustituir todo el entorno del trabajador.
Cuando la prioridad es limitar qué aplicaciones se conectan a Internet o proteger sesiones concretas, también estudiamos la separación de perfiles y el acceso remoto seguro, sin confundirlo con el aislamiento del sistema.
Ventajas de los entornos aislados y compartimentados
Separar tareas puede reducir la exposición de credenciales, impedir conexiones innecesarias entre redes y hacer que un incidente quede concentrado en una zona de trabajo. También facilita reconstruir un laboratorio desde una plantilla controlada y diferenciar los permisos personales de los administrativos.
- Menor alcance de incidentes: la separación busca limitar el acceso desde un entorno comprometido a recursos ajenos.
- Pruebas reproducibles: plantillas e instantáneas permiten regresar a un estado conocido, siempre que no sustituyan las copias de los datos importantes.
- Control de acceso: cada compartimento puede tener cuentas, redes y almacenamiento definidos.
- Auditoría más clara: se sabe qué tareas deben relacionarse y cuáles no.
No hablamos de protección total: una configuración errónea, una vulnerabilidad del hipervisor o una transferencia de archivos imprudente pueden romper las barreras.
Un ejemplo de implantación razonable sería separar el navegador de uso cotidiano, el acceso a paneles de clientes y la administración de servidores. Cada tarea tendría su propia cuenta y únicamente las conexiones que necesita. No significa crear una máquina virtual para cada programa: la separación debe simplificar la gestión y corresponder al nivel de riesgo.
Si el equipo utiliza software contable o de diseño exigente, se comprueba previamente la memoria, los dispositivos y el rendimiento. La configuración debe documentar quién puede exportar datos y cómo se revisan las transferencias, porque el mayor peligro puede estar en compartir credenciales o archivos sin control entre entornos.
Tecnologías utilizadas en entornos aislados
Las herramientas se eligen según el trabajo, no por incorporar más capas sin necesidad. Pueden incluir hipervisores como Hyper-V o KVM; contenedores para aplicaciones compatibles; redes VLAN y cortafuegos; cuentas sin privilegios administrativos; cifrado; y controles de intercambio de archivos.
Se revisa especialmente el uso de USB, unidades compartidas, portapapeles, impresoras y credenciales, porque son vías habituales de comunicación entre sistemas. También se valora la memoria RAM y el almacenamiento: un aislamiento que ralentice las tareas hasta resultar inviable puede acabar desactivándose.
Las tecnologías de privacidad de red, como Tor o una VPN, persiguen objetivos diferentes. Pueden complementar determinados flujos, pero no transforman por sí solas una aplicación en un entorno aislado.
Procedimiento técnico de implementación
Primero identificamos qué hay que proteger, de quién y en qué situaciones: documentos, credenciales, accesos administrativos, navegación o análisis de archivos. Después establecemos qué sistemas pueden comunicarse entre sí y qué información debe compartirse.
- Inventario: equipos, software, periféricos, usuarios y dependencias.
- Diseño: propuesta de compartimentos, permisos, acceso a red y mecanismo de recuperación.
- Configuración y pruebas: instalación, actualizaciones, comprobación de límites y transferencias autorizadas.
- Entrega: instrucciones sencillas de uso y recuperación ante fallos.
- Revisión: actualizaciones, cambios de aplicaciones y comprobación periódica de la separación.
Antes de manipular datos productivos se conservan copias verificables cuando proceda. El servicio concreto se determina después de evaluar el entorno existente.
Se distinguen instantáneas, plantillas y copias de seguridad. Una instantánea puede revertir una prueba, pero no protege frente a la pérdida física del almacenamiento ni sustituye una copia verificada. El plan de mantenimiento debe prever qué ocurre con archivos útiles creados dentro de un entorno desechable, quién conserva las credenciales y qué hacer cuando se deba recuperar el sistema.
Servicios incluidos por Satempresas
Podemos asesorar sobre el diseño del entorno, configurar sistemas invitados y redes, limitar conexiones entre tareas, documentar el uso de cuentas y ayudar a mantener las plantillas de trabajo. La propuesta distingue instalación inicial, formación, revisiones y soporte posterior.
También podemos coordinar la protección de ficheros con copias de seguridad y la revisión de permisos junto con las medidas técnicas de seguridad. No todos los equipos admiten todas las soluciones: comprobamos primero compatibilidad, rendimiento y necesidades de operación.
Preguntas frecuentes
¿Una máquina virtual garantiza que el ordenador principal no pueda infectarse?
No. Aporta separación, pero hay riesgos relacionados con vulnerabilidades del hipervisor, recursos compartidos, errores de configuración y acciones del usuario. Se deben mantener actualizados ambos sistemas y controlar los intercambios.
¿Un contenedor protege igual que una máquina virtual?
No necesariamente. La mayoría de los contenedores comparte el núcleo del sistema anfitrión. Para cada tarea se analiza si ese aislamiento es suficiente o conviene una máquina virtual o un equipo independiente.
¿Qubes OS es adecuado para cualquier empresa?
No. Su enfoque por compartimentos puede resultar útil en determinados escenarios, pero requiere compatibilidad de hardware, recursos y aprendizaje. Antes de recomendarlo evaluamos aplicaciones y periféricos.
¿Puedo analizar archivos sospechosos sin riesgo?
Ningún laboratorio es completamente infalible. Para pruebas controladas se limitan la conectividad, las carpetas compartidas y los privilegios, y se evita trabajar con documentos productivos dentro del entorno de pruebas.
¿El aislamiento sustituye un antivirus o las copias de seguridad?
No. Es una medida complementaria. La protección del endpoint, las actualizaciones y las copias independientes siguen siendo necesarias según el riesgo.
¿Se puede separar la navegación del resto del trabajo?
Sí. Se pueden usar perfiles, navegadores aislados o máquinas virtuales, pero deben revisarse las cuentas, descargas, extensiones y transferencias entre entornos.
¿Necesito un ordenador especialmente potente?
Depende del número de máquinas y de las aplicaciones. Se estudia la RAM, el procesador, el almacenamiento y la compatibilidad de virtualización antes de preparar la instalación.
¿Ofrecéis configuración y mantenimiento en Málaga?
Podemos estudiar la instalación y el soporte de los entornos acordados; tareas, horarios y revisiones se detallan en el presupuesto según los equipos y servicios incluidos.
Elegir qué se aísla y qué se comparte
Separación adecuada a la tarea
Una máquina virtual puede separar un entorno de pruebas del sistema de trabajo, mientras que un contenedor comparte elementos del sistema anfitrión. La elección depende del software, el riesgo y los recursos disponibles. No se trata una instantánea o una sesión aislada como garantía de que una aplicación desconocida sea inocua.
Reducir puentes innecesarios
Carpetas compartidas, portapapeles, dispositivos USB y cuentas comunes conectan entornos que parecen separados. Se habilitan solo cuando la tarea los necesita y se revisa cómo se transferirán los resultados. También se limita la conectividad de red para que un laboratorio no tenga acceso libre a servidores y copias empresariales.
Restaurar y mantener
Se conserva una base actualizada y se decide cuándo eliminar o regenerar el entorno. Las instantáneas facilitan volver a un estado anterior, pero no sustituyen copias independientes de información útil. Se comprueba que la separación no impida actualizar, registrar incidencias o recuperar el trabajo autorizado, evitando una configuración compleja que termine abandonándose.
¿Necesitas un entorno seguro, aislado y compartimentado?
Explícanos qué tareas necesitas separar y prepararemos una propuesta de compartimentación viable, sin promesas de aislamiento absoluto.