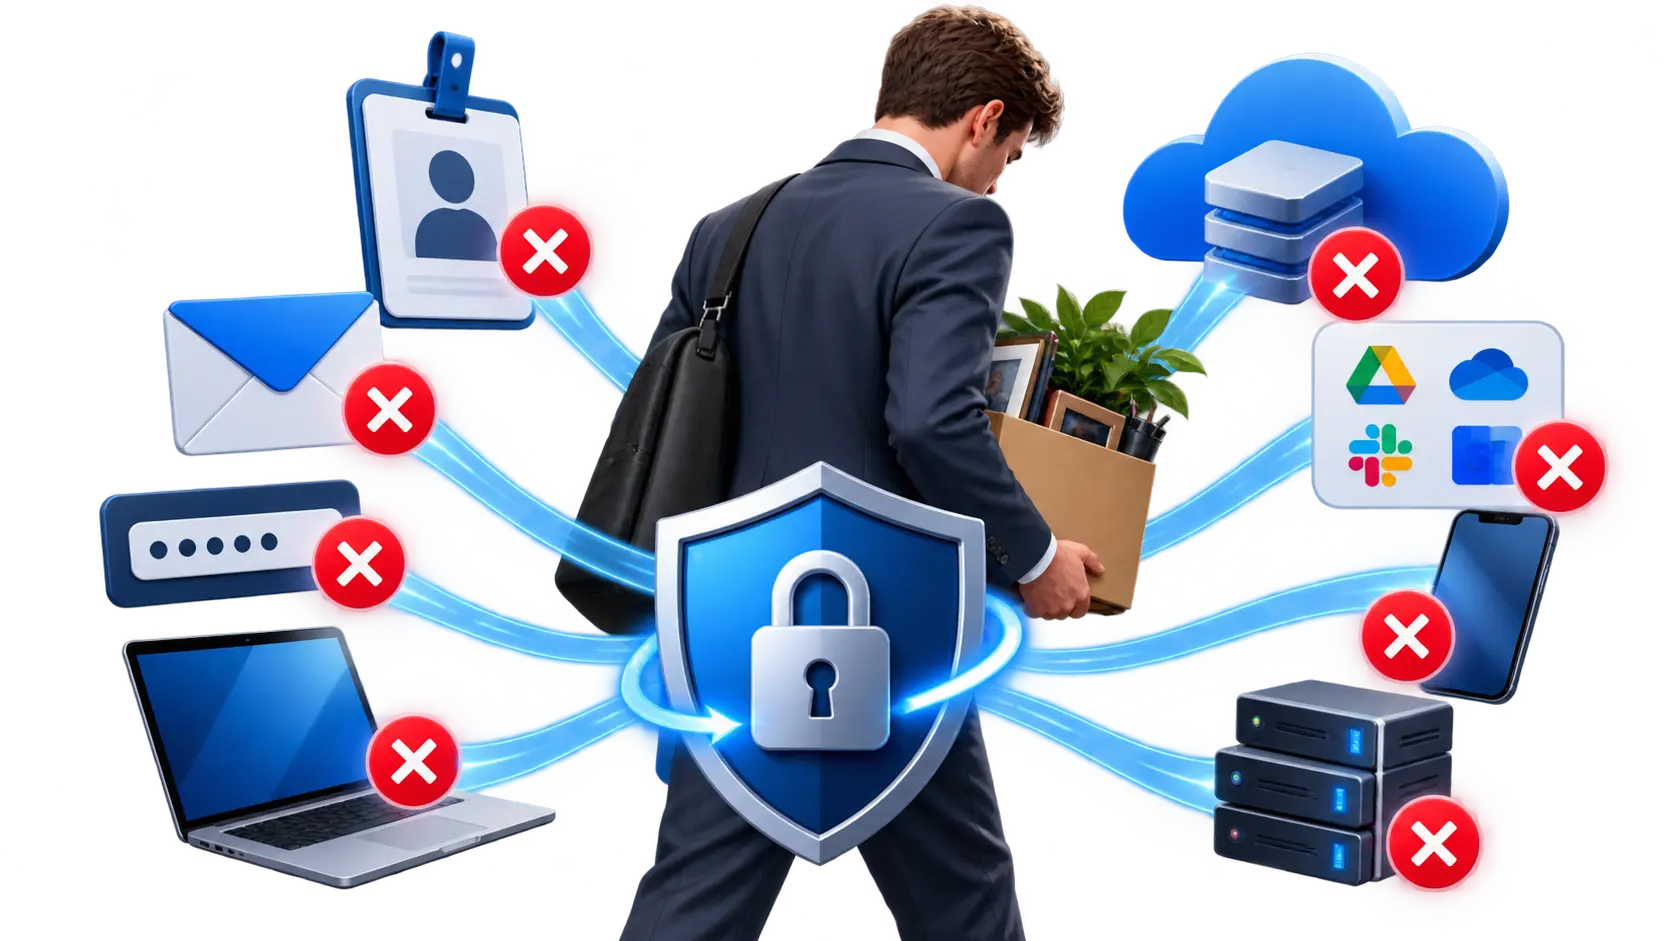
Cuando una persona deja una empresa, el riesgo no está solo en el ordenador que entrega. Puede conservar sesiones abiertas, correo en el móvil, acceso a OneDrive, VPN, software de gestión, redes sociales, certificados o contraseñas compartidas.
Una baja bien gestionada necesita un procedimiento técnico. Debe preservar la información necesaria para el negocio y retirar accesos en el momento adecuado.
1. Preparar la baja antes del último día cuando sea posible
Si la salida está planificada, conviene inventariar cuentas, dispositivos y responsabilidades antes de desactivar nada. Esto permite transferir documentación y evitar perder acceso a aplicaciones registradas únicamente con el correo del trabajador.
2. Bloquear el inicio de sesión
En Microsoft 365, Google Workspace y otras plataformas, una de las primeras acciones es impedir nuevos accesos y revocar sesiones cuando corresponda.
No basta con cambiar una contraseña si existen tokens, aplicaciones o sesiones activas.
3. Preservar correo y archivos antes de eliminar
Eliminar una cuenta demasiado pronto puede complicar la recuperación de correo, calendarios o OneDrive. Primero hay que decidir quién necesita acceso, qué se conserva y durante cuánto tiempo.
Microsoft recomienda bloquear el acceso, conservar el contenido necesario, gestionar dispositivos y transferir correo o OneDrive antes de eliminar definitivamente la cuenta.
4. Convertir o redirigir correo cuando tenga sentido
Si clientes siguen escribiendo a la dirección del antiguo empleado, puede ser necesario convertir el buzón, delegar acceso o establecer una gestión temporal. Debe evitarse que comunicaciones comerciales queden sin atender.
5. Revisar MFA y métodos de recuperación
Una cuenta puede tener asociado un teléfono personal, una aplicación autenticadora o métodos de recuperación. Al producirse la baja, hay que comprobar que la empresa mantiene el control de las cuentas corporativas.
Este es uno de los motivos por los que conviene implantar correctamente la autenticación multifactor.
6. No olvidar aplicaciones externas
El correo corporativo suele ser solo una parte. Hay que revisar:
- CRM y ERP;
- programas de facturación;
- hosting y dominios;
- redes sociales;
- VPN;
- acceso remoto;
- copias de seguridad;
- NAS y carpetas compartidas;
- gestores de contraseñas;
- plataformas de proveedores.
7. Contraseñas compartidas: un problema que se descubre demasiado tarde
Si varias personas utilizan la misma contraseña, una baja obliga a cambiarla en todos los sitios. Es mejor trabajar con cuentas individuales y permisos nominales.
Las cuentas administrativas deberían estar especialmente controladas dentro de la seguridad empresarial.
8. Equipos, móviles y dispositivos
Portátiles, teléfonos, tokens, llaves físicas y discos externos deben recuperarse e inventariarse. Si un móvil personal tenía datos corporativos, la capacidad de retirar la información dependerá de cómo se haya gestionado previamente.
9. Certificados digitales y firmas
Los certificados instalados en un equipo o perfil requieren especial atención. Hay que saber cuáles pertenecen a la empresa, quién puede utilizarlos y si deben revocarse, trasladarse o eliminarse.
10. Datos personales y principio de necesidad
Preservar información empresarial no significa acceder sin criterio a cualquier contenido. Deben definirse finalidades, permisos y conservación según las obligaciones de la organización.
Cuando el proceso afecta a datos personales o políticas internas, puede coordinarse con el área de cumplimiento RGPD.
11. Copias y continuidad
Antes de borrar perfiles o entregar un equipo a otro usuario, hay que confirmar que la documentación necesaria se encuentra en una ubicación corporativa y protegida por copias de seguridad.
12. Crear un procedimiento de altas, cambios y bajas
La mejor solución es no improvisar cada vez. Una lista de verificación puede incluir creación de cuenta, permisos iniciales, equipos entregados, MFA, accesos especiales y los mismos puntos en sentido inverso cuando la persona se marcha.
Ese inventario encaja dentro del mantenimiento informático para empresas, porque permite conocer quién tiene acceso a qué.
Fuente oficial
Microsoft mantiene una guía específica para retirar a un empleado anterior y proteger los datos de Microsoft 365.